
Over dit platform
Over IACS Radar
IACS Radar — Industrial Cyber Exposure & Intelligence — is een defensief intelligenceplatform voor OT, ICS en IACS, met een focus op de energiesector, elektriciteitsnetwerken en onderstations.
Van abstracte security-eis naar werkbare OT-praktijk
IACS Radar is ontstaan vanuit de overtuiging dat goede OT-cybersecurity begint met inzicht. Inzicht in de systemen die met een netwerk verbonden zijn, in actuele kwetsbaarheden en dreigingen, maar ook in de normen en maatregelen die organisaties helpen om industriële omgevingen aantoonbaar beter te beveiligen.
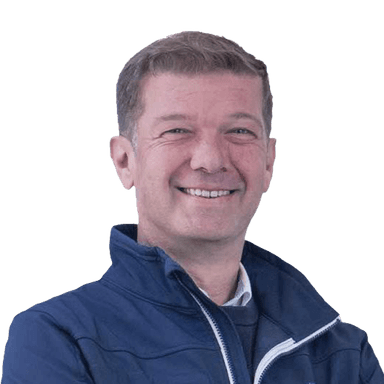
Mijn naam is Marco Vader. Ik werk op het snijvlak van cybersecurity, industriële automatisering en kritieke energie-infrastructuur. In mijn dagelijkse werk bij Qirion houd ik mij bezig met de beveiliging van operationele technologie binnen onderstations en andere omgevingen waarin beschikbaarheid, betrouwbaarheid en veiligheid essentieel zijn.
Mijn achtergrond ligt zowel in IT-infrastructuur als in cybersecurity. Daardoor kijk ik niet alleen naar beleid en compliance, maar juist ook naar de technische en organisatorische praktijk. Wat betekent een security-eis voor een engineer? Welke maatregel is uitvoerbaar in een bestaande installatie? Hoe toon je aan dat een systeem veilig is ingericht, zonder de continuïteit van het industriële proces uit het oog te verliezen?
Daarbij werk ik onder andere met onderwerpen zoals:
- •IEC 62443 en OT-securitymanagement
- •Zones, conduits en netwerksegmentatie
- •Security by design voor onderstations
- •Hardening van industriële computers en engineeringwerkplekken
- •Kwetsbaarheden, CVE's en CISA KEV-informatie
- •Patch- en vulnerabilitymanagement
- •Beveiliging van IED's, RTU's, HMI's en industriële netwerken
- •ISO 27001, NIS2 en aantoonbare risicobeheersing
De rode draad in mijn werk is het vertalen van abstracte normen, risico's en dreigingsinformatie naar maatregelen die technisch verantwoord, uitlegbaar en praktisch uitvoerbaar zijn.
Wat IACS Radar anders maakt — waarom zijn we dit gaan ontwikkelen?
NVD, CISA en tools als OpenCVE geven elk losse, ruwe gegevens. IACS Radar combineert de meest recente CISA ICS-CERT-advisories met de KEV-catalogus (bevestigde actieve exploitatie) en verrijkt dit met NVD- en EPSS-data tot één samenhangende IACS Radar-prioriteringsscore per kwetsbaarheid, specifiek gericht op OT/ICS in de energiesector. Niet nóg een CVE-lijst, maar geduide context. Zie de methodologie voor de volledige werkwijze.
- •Mijn Radar — volg leveranciers, producten of CVE's en zie bij een volgend bezoek meteen wat er is veranderd.
- •Leveranciers- en productpagina's — navigeer in productnamen (bv. SIPROTEC 5) in plaats van losse CVE-ID's.
- •Asset Matcher — importeer je eigen apparatuurlijst en zie direct welke kwetsbaarheden relevant zijn, volledig lokaal in je browser verwerkt, zonder upload naar een server.
Waarom IACS Radar?
Informatie over industriële cybersecurity is verspreid over talloze bronnen. Kwetsbaarheden, dreigingsinformatie, leveranciersadviezen, normen en praktische richtlijnen worden vaak los van elkaar aangeboden. Daardoor kost het veel tijd om vast te stellen welke informatie werkelijk relevant is voor een industriële of OT-omgeving.
IACS Radar wil deze informatie bij elkaar brengen en toegankelijk maken. Niet als vervanging van een professionele risicoanalyse of technisch onderzoek, maar als startpunt voor professionals die sneller willen begrijpen:
- •Welke kwetsbaarheden relevant kunnen zijn voor industriële systemen.
- •Welke dreigingen zich binnen de energie- en industriesector ontwikkelen.
- •Hoe IEC 62443 in de praktijk kan worden toegepast.
- •Welke maatregelen bijdragen aan een weerbare en beheersbare OT-omgeving.
IACS Radar is daarmee bedoeld voor OT-engineers, securityprofessionals, asset owners, system integrators en andere professionals die werken aan betrouwbare en aantoonbaar veilige industriële automatisering.
OT-security wordt pas effectief wanneer beleid, techniek en praktijk dezelfde taal spreken.
Doel
Publiek waarneembare industriële exposure, kritieke kwetsbaarheden, KEV-vermeldingen, ICS Advisories en IEC 62443-kennis samenbrengen op één overzichtelijk platform, gericht op de energiesector.
Uitsluitend defensief
IACS Radar biedt geen functionaliteit voor actief scannen, exploitatie, credential-testing of ongeautoriseerde toegang. Het platform is uitsluitend bedoeld voor risicobeoordeling, kennisdeling en vulnerability management.
Doelgroep
- • Energiebedrijven en netbeheerders
- • Asset owners
- • System integrators
- • OT-engineers
- • OT-securityspecialisten
- • Security officers
- • Vulnerability managers
- • Leveranciers
- • Auditors
- • Technisch management
Wat dit platform niet is
Geen internetscanner, geen exploitatietool en geen vervanging voor de officiële IEC 62443-publicaties of CISA-bronnen. Zie de methodologiepagina voor beperkingen en bronverantwoording.
Status van deze omgeving
Deze versie van IACS Radar haalt kwetsbaarheden en KEV-vermeldingen live op bij CISA en NVD, ICS Advisories bij CISA, Siemens ProductCERT en ABB PSIRT, en gebruikt een live Shodan-koppeling voor de exposure-kaart. Bij een storing valt elke bron onafhankelijk terug op synthetische demonstratiegegevens — zie methodologie voor details en per-bron status.
IACS Radar is een persoonlijk en onafhankelijk kennisinitiatief. De inhoud vertegenwoordigt niet noodzakelijk de standpunten van mijn werkgever of opdrachtgevers.